Cybersecurity: Grundvoraussetzung für resiliente Logistik IT
Cyberbedrohungen, steigende regulatorische Anforderungen und geopolitische Unsicherheiten stellen Unternehmen und Logistik IT-Anbieter zunehmend vor die Herausforderung, ihre IT-Strukturen resilient und sicher aufzustellen. Dabei geht es längst nicht mehr nur um den Schutz einzelner Systeme, sondern um das Zusammenspiel von Technologie, Menschen, Organisationen und externen Abhängigkeiten. Welche Auswirkungen diese Entwicklungen auf den Betrieb von Logistik IT-Systemen haben und welche Herausforderungen sich daraus ergeben, wurde im Rahmen des Gallery Walks 2026 beim Teilnehmertreffen der »warehouse logistics« Community diskutiert. Die folgenden Ausführungen fassen die dabei geäußerten Einschätzungen, Erfahrungen und Perspektiven der Teilnehmenden zusammen.
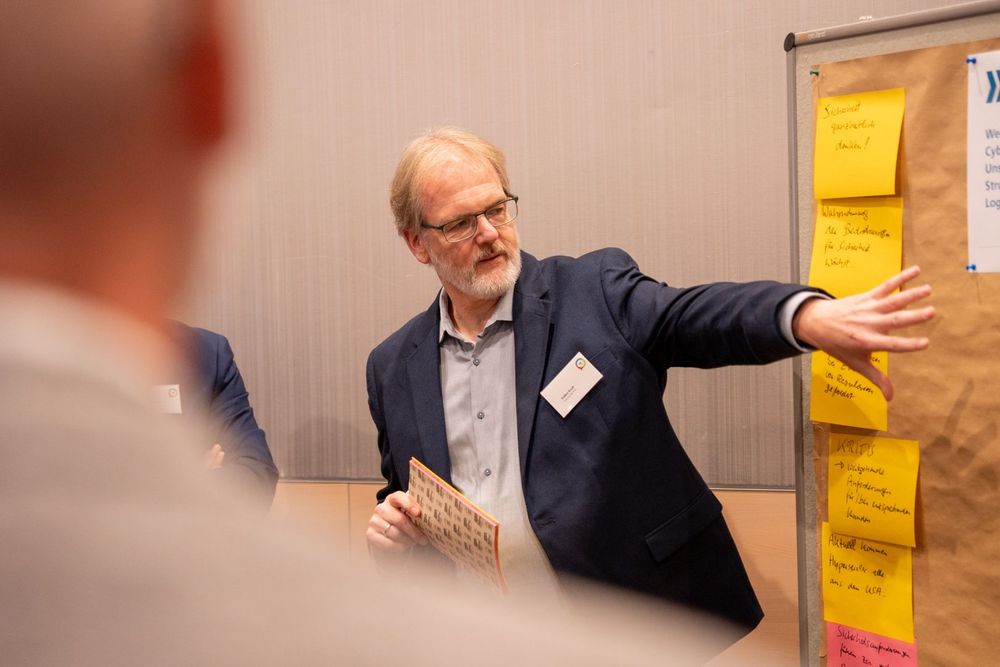
© Vinzenz Neugebauer - Fraunhofer IML
Sicherheit muss ganzheitlich gedacht werden
Aus Sicht der Teilnehmenden nimmt die Wahrnehmung von Cyberbedrohungen und deren Auswirkungen auf den Betrieb von Logistik IT-Systemen deutlich zu. Sicherheit muss dabei ganzheitlich gedacht werden: Nicht einzelne Systeme oder Komponenten stehen im Fokus – grundsätzlich können alle Systeme und Schnittstellen potenzielle Angriffspunkte darstellen. Entsprechend gewinnen Ansätze wie »Secure-by-Design« sowie regulatorische Anforderungen, beispielsweise durch NIS2 und den Cyber Resilience Act (CRA), an Bedeutung. Gleichzeitig führen steigende Sicherheitsanforderungen zu zusätzlicher Bürokratie und einem wachsenden Aufwand für Unternehmen und Anbieter.
Der Mensch als zentraler Faktor
Ein wesentlicher Faktor bleibt nach Einschätzung der Teilnehmenden der Mensch. Mitarbeitende stellen weiterhin ein vergleichsweise einfaches Einfallstor dar, etwa durch unzureichend gesicherte Endgeräte oder fehlendes Bewusstsein für mögliche Angriffswege. Schulungen und eine kontinuierliche Sensibilisierung sind daher zentrale Bestandteile einer resilienten IT-Struktur. Dies gilt nicht nur für die eigenen Mitarbeitenden: Insbesondere der Support wurde im Gallery Walk als mögliches Haupteinfallstor betrachtet. Für Anbieter stellt sich damit die Frage, wie Supportstrukturen zukünftig gestaltet werden müssen, um Risiken zu minimieren. Neben technischen Maßnahmen können dabei Standards sowie weitergehende Anforderungen an Qualifikation und Überprüfung von Mitarbeitenden an Bedeutung gewinnen.
Professionalisierung auf beiden Seiten
Parallel dazu schreitet aus Sicht der Teilnehmenden die Professionalisierung auf beiden Seiten voran. Software und Schutzmechanismen werden unter anderem durch Zertifizierungen, Patches und zeitnahe Updates kontinuierlich sicherer. Gleichzeitig werden auch Angriffe differenzierter und professioneller. Dadurch fließen zunehmend Ressourcen in die Cyberabwehr, die nicht für die Optimierung und Weiterentwicklung der Systeme zur Verfügung stehen. Hinzu kommt, dass die Bereitschaft, für ein höheres Sicherheitsniveau entsprechend zu bezahlen, auf Kundenseite nicht überall gleichermaßen vorhanden ist.
Dennoch zeigt sich in der Diskussion, dass Security-Themen inzwischen auch im Vertrieb von Logistik IT-Systemen eine zentrale Rolle spielen und von Kunden zunehmend aktiv nachgefragt werden.
Die passende Infrastruktur bleibt eine zentrale Frage
Eine weitere zentrale Frage der Diskussion betraf die geeignete Infrastruktur. Insbesondere bei kleineren Unternehmen zeigt sich nach Einschätzung der Teilnehmenden eine Entwicklung von klassischen On-Premise-Lösungen hin zu (Virtual) Private Clouds. Größere Unternehmen tendieren dagegen teilweise weiterhin zu On-Premise-Strukturen – unter anderem aufgrund des individuellen Gefühls, dadurch mehr Kontrolle über die eigene Infrastruktur zu besitzen. Unabhängig von der gewählten Architektur gilt aus Sicht der Teilnehmenden jedoch: Die technische Lösung allein schafft keine Sicherheit, wenn die beteiligten Menschen und Organisationen nicht gleichermaßen berücksichtigt werden.
Geopolitische Abhängigkeiten mitdenken
Auch geopolitische Abhängigkeiten wurden im Gallery Walk als relevanter Faktor für die Bewertung der Resilienz diskutiert. So stammen die großen Hyperscaler derzeit aus den USA, während zentrale Sicherheitskomponenten wie Firewalls teilweise aus den USA oder China bezogen werden. Daraus können Widersprüche zwischen technischen Sicherheitsmaßnahmen und dem eigenen Risk-Management entstehen.
Kunden interessieren sich nach Einschätzung der Teilnehmenden zunehmend auch für Abhängigkeiten und Fremdleistungen ihrer IT-Anbieter – etwa für die Frage, wie schnell ein Wechsel des Cloud-Anbieters möglich wäre.
Mehr Vernetzung bedeutet mehr Aufwand für die Risikobewertung
Mit zunehmender Vernetzung steigt zugleich der Aufwand für die Risikobewertung. Neue Schnittstellen erfordern neue Risikoanalysen, während bestehende Risk-Assessments bereits einen erheblichen zeitlichen Aufwand verursachen können. Als Beispiel wurde im Gallery Walk ein Aufwand von bis zu zehn Stunden für die Bearbeitung eines einzelnen Fragebogens genannt. Die zunehmenden Anforderungen an Sicherheit und Nachweisführung werden damit selbst zu einem relevanten Ressourcenfaktor.
Auf den Ernstfall vorbereitet sein
Neben der Prävention gewinnt deshalb aus Sicht der Teilnehmenden die Vorbereitung auf einen tatsächlichen Sicherheitsvorfall an Bedeutung. Die Diskussion war von der Einschätzung geprägt, dass Unternehmen davon ausgehen sollten, früher oder später selbst von einem Cyberangriff betroffen zu sein. Ein optimal vorbereiteter Wiederanlaufplan ist daher für jedes Unternehmen notwendig, um im Ernstfall schnell und strukturiert reagieren und den Betrieb wiederherstellen zu können.
Ebenso wichtig ist eine offene Kommunikation über Sicherheitsvorfälle. Ein transparenter Austausch zwischen Unternehmen und Anbietern kann nach Einschätzung der Teilnehmenden dazu beitragen, aus Vorfällen zu lernen und die Resilienz weiter zu erhöhen.
Cybersecurity als dauerhafte Aufgabe
Insgesamt zeigt die Diskussion der Gallery-Walk-Teilnehmenden, dass Cybersecurity zunehmend als dauerhafte Aufgabe und weniger als rein technisches Einzelthema verstanden werden muss. Regulatorische Anforderungen, technische Schutzmaßnahmen, Mitarbeitende, Partner und Dienstleister sowie geopolitische Abhängigkeiten müssen gemeinsam betrachtet werden. Gleichzeitig steigt die Wahrnehmung für diese Themen deutlich – sowohl bei Anbietern als auch bei Anwendern. Damit entwickelt sich IT-Sicherheit zunehmend von einer zusätzlichen Anforderung zu einer grundlegenden Voraussetzung für den resilienten Betrieb von Logistik IT-Systemen.
Dieser Beitrag ist nur ein Auszug aus den Ergebnissen des Gallery Walks. Die vollständige Zusammenfassung aller Ergebnisse steht zum Download bereit https://www.warehouse-logistics.com/veroeffentlichungen/perspektiven-auf-die-logistik-it-ergebnisse-des-gallery-walks-2026