Cybersicherheit als Erfolgsfaktor für Logistik IT-Anbieter
Cybersicherheit entwickelt sich zu einem entscheidenden Faktor für Logistik IT-Anbieter. Kunden legen zunehmend Wert auf Sicherheit, getrieben durch gesetzliche Vorschriften, Anforderungen von Cyberversicherungen und ein wachsendes Bewusstsein für Cyberrisiken. Im Rahmen des Teilnehmertreffens der »warehouse logistics«-Community am 9. September 2026 in den Westfalenhallen Dortmund diskutierten Logistik IT-Anbieter im Format des Gallery Walks über aktuelle Entwicklungen am Markt. Im Fokus stand dabei folgende Leitfrage: Wie wichtig ist Cybersicherheit für die Kunden von Logistik IT-Anbietern und welche Schlüsse ziehen die Anbieter daraus für sich? Die folgenden Ergebnisse sind ein Auszug aus dieser Diskussion.
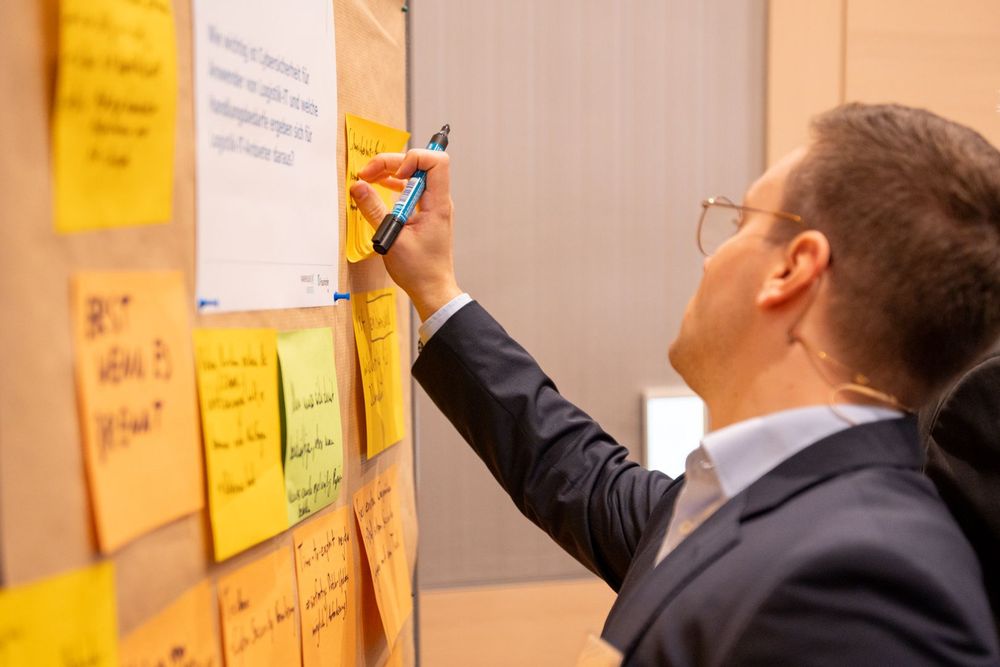
© Vinzenz Neugebauer - Fraunhofer IML
Cybersicherheit: Längst angekommen bei den Kunden
Wie wichtig Cybersicherheit für Kunden ist, hängt stark vom einzelnen Unternehmen ab. Die Bandbreite reicht von kaum thematisiert bis zu umfangreichen Zertifizierungsanforderungen. Doch der Trend ist eindeutig: Unabhängig von Größe oder Branche gewinnt das Thema branchenübergreifend an Relevanz. Während es bei großen Unternehmen oft schon länger auf der Agenda steht, holen kleinere zunehmend auf, nicht zuletzt, weil die mediale Berichterstattung über Cyberangriffe das Bewusstsein für die Risiken schärft. In Ausschreibungen entscheidet Cybersicherheit immer häufiger darüber, ob ein Anbieter überhaupt in die engere Auswahl kommt. Auch der Zeitpunkt, zu dem das Thema im Projektverlauf aufkommt, hat sich verschoben: Viele Kunden sprechen Cybersicherheit heute bereits vor der Auftragsvergabe an, etwa, um zu prüfen, ob das Betriebskonzept des Anbieters zu den eigenen Anforderungen passt. Bei einigen Anbietern sitzen inzwischen regelmäßig Security Engineers am Verhandlungstisch, bei anderen ist das Thema fest im Onboarding verankert. Besonders bei KI-Projekten ist Cybersicherheit von Beginn an ein zentraler Gesprächspunkt.
Was treibt das Thema voran?
Hinter dieser steigenden Relevanz stehen mehrere Kräfte. Regulatorische Vorgaben wie die NIS-2-Richtlinie verpflichten viele Unternehmen zu umfassenderen Schutzmaßnahmen. Auch Cyberversicherungen setzen bestimmte Sicherheitsstandards voraus, bevor sie Schutz gewähren. Beide Anforderungen werden von den Kunden zunehmend an ihre IT-Anbieter weitergegeben. Daneben spielen auch interne Faktoren eine Rolle: Unternehmen mit eigener IT-Sicherheitsabteilung priorisieren das Thema stärker, und konkrete Vorfälle im eigenen Umfeld wirken oft als Weckruf. Eine besondere Dynamik entsteht, wenn Geschäftsführungen persönlich haften, denn dann wird das Thema unmittelbar zur Führungsaufgabe. Besonders gefährdet zeigen sich automatisierte Lagerlösungen, bei denen im Ernstfall buchstäblich nichts mehr hinein- oder herausgeht.
Wie Anbieter reagieren und wo es noch hakt
Die gestiegene Dringlichkeit zeigt Wirkung: Viele Anbieter setzen auf aktuelle Back-up-Pläne, regelmäßige Tests ihrer Notfallkonzepte und Penetrationstests, um im Ernstfall schnell reagieren zu können. Denn die Zeit spielt gegen sie: Die sogenannte Time-to-Exploit ist inzwischen oft negativ, Angreifer nutzen Schwachstellen teils schon aus, bevor überhaupt ein Patch verfügbar ist. Entsprechend gehören Lifecycle-Management und schnelles Patching für viele Anbieter längst zum Standardportfolio. Besonders glaubwürdig wirken dabei jene, die eigene Erfahrungen mit Sicherheitsvorfällen offen teilen und zeigen können, welche Lehren sie daraus gezogen haben. Ganz gelöst ist das Thema damit aber nicht: Anbieter müssen auch im Krisenfall beim Kunden handlungsfähig bleiben und zunehmend nachweisen, dass vereinbarte Sicherheitsstandards tatsächlich eingehalten werden. Erschwerend kommt hinzu, dass die Anforderungsdokumente in Ausschreibungen immer umfangreicher und individueller werden, da jeder Kunde eigene Vorlagen und Maßstäbe mitbringt. Klare Zuständigkeiten zwischen Kunde und Anbieter zu definieren, bleibt daher eine fortlaufende Aufgabe.
Fest steht: Cybersicherheit ist für Logistik IT-Anbieter längst keine Kür mehr, sondern eine zentrale Kompetenz, die sich durch alle Ebenen der eigenen Systeme und der Zusammenarbeit mit dem Kunden zieht.
Dieser Beitrag ist nur ein Auszug aus den Ergebnissen des Gallery Walks. Die Station zur Cybersicherheit war eine von vier Stationen des interaktiven Workshops. Die vollständige Zusammenfassung aller Ergebnisse steht zum Download bereit https://www.warehouse-logistics.com/veroeffentlichungen/perspektiven-auf-die-logistik-it-ergebnisse-des-gallery-walks-2026